

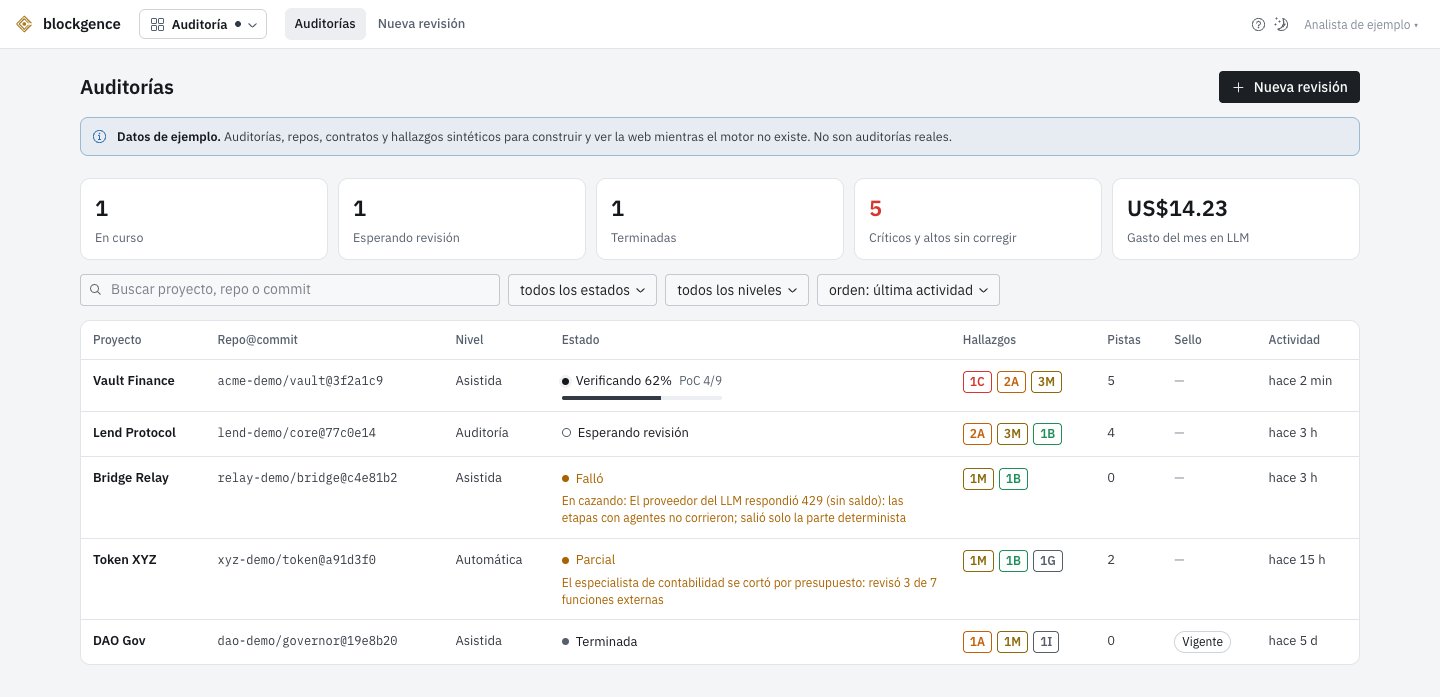
El dashboard de auditorías, con las auditorías de ejemplo.
Niveles
La palabra «auditoría» nombra solo lo que revisa una persona. La revisión automática no lo es.
Grados de validación
Cada hallazgo dice qué lo prueba. El grado lo asigna una regla fija, no un agente.
Origen (quién lo propuso: un agente, una regla, una herramienta, una persona) y grado (qué lo prueba) son dos
cosas distintas: una hipótesis de un agente con una prueba que pasa es G1.
Severidad
Crítica, Alta, Media, Baja, Informativa y Gas.- Crítica y Alta exigen G1, G2 o G3. Un hallazgo G4 sobre el código no pasa de Media.
- Los avisos de control sobre lo desplegado son G4 con una severidad fija (ver «Deploy y control»).
- Una pista no lleva severidad. Muestra la severidad que tendría si se probara, para saber dónde mirar.
- Un hallazgo que marcás como reconocido conserva su severidad.
Una auditoría por dentro
Cada auditoría es un espacio aislado, como un caso: lo que hay adentro pertenece a esa auditoría y a tu organización. Arriba van el proyecto, el repo y el commit, el nivel y el estado de la corrida. Debajo, sus secciones:Resumen, Hallazgos, Pistas y Pruebas
Resumen, Hallazgos, Pistas y Pruebas
- Resumen: el conteo por severidad y grado, qué cubrió y qué no, y los descargos.
- Hallazgos: cada uno con su grado, su ubicación (archivo y línea), el código resaltado, la descripción, el impacto, la recomendación y su prueba o cita.
- Pistas: las hipótesis sin validar, con la severidad posible, en cuántas corridas aparecieron, la refutación del escéptico si la hay y por qué no se probaron.
- Pruebas: las pruebas de concepto y las secuencias de fuzzing, con la salida de Foundry y los saldos antes y después.
Mapa, Amenazas, Invariantes, Corrida y Revisiones
Mapa, Amenazas, Invariantes, Corrida y Revisiones
- Mapa: contratos, herencia, puntos de entrada con sus guardas, roles, flujos de valor y llamadas externas, en un diagrama navegable.
- Amenazas: el modelo de amenazas: activos, actores, dependencias, qué sería catastrófico y qué familias de ataque se buscaron (y cuáles no, con el porqué).
- Invariantes: las propiedades, con su estado: rota (con la secuencia), no se rompió, en verificación o no se ejercitó.
- Corrida: las etapas y los agentes, el presupuesto usado, el modelo y las habilidades de cada agente, los tokens y el costo.
- Revisiones: el historial por commit y la comparación entre dos corridas: corregidos, nuevos y los que siguen.
Deploy y control, Sello y Notas
Deploy y control, Sello y Notas
- Deploy y control: las direcciones desplegadas, la verificación del bytecode contra el commit y el informe de control.
- Sello: publicar el informe, el estado vivo del sello y cómo se verifica la firma.
- Notas: las anotaciones de tu equipo sobre hallazgos y pistas.
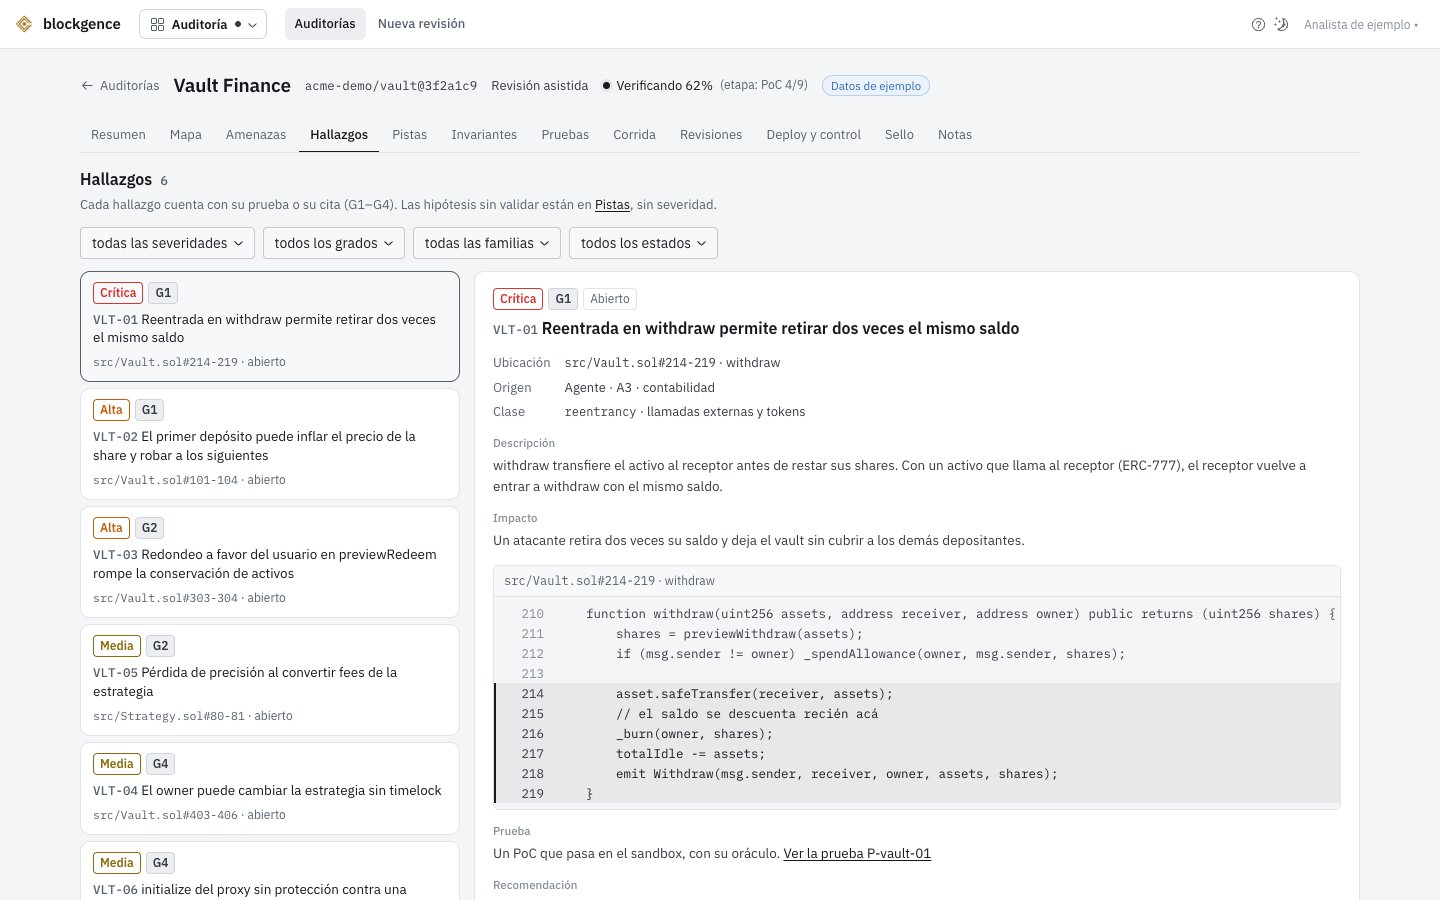
Hallazgos de una auditoría de ejemplo.
Pedir una revisión
1
El código
Un repo público de GitHub y el hash completo del commit (40 caracteres): todo el informe refiere a ese commit,
no a una rama. Subir un zip y los repos privados todavía no están disponibles.
2
Los archivos en alcance
Por defecto entra
src/ sin tests, scripts ni dependencias. Se edita una línea por camino o patrón, y con ! adelante
se excluye. Lo que queda afuera no se revisa, y el informe lo dice.3
El nivel y la especificación
Elegí el nivel. La especificación es opcional, salvo en Auditoría: con ella se pueden marcar las discrepancias entre lo
que el código hace y lo que debería hacer.
Hoy la revisión queda en cola y no corre (ver el aviso de arriba). Pedirla no cobra créditos.
Deploy y control
Una auditoría es una foto de un commit. Después del informe, un contrato puede quedar expuesto si se despliega algo distinto, si las claves o los roles quedan mal puestos, o si hay un upgrade. Esta sección cubre esas tres cosas:- Verificación del bytecode contra el commit revisado: coincide, coincide salvo metadata o no coincide, con la primera diferencia. En un proxy se compara la implementación. Todavía no disponible: una dirección que cargues queda «sin verificar».
- Informe de control, a partir de la lectura de
/v1/contract: quién puede actualizar el contrato (la cadena ProxyAdmin → Safe → timelock), quién tiene cada poder y estos avisos, con severidad fija:
Un aviso sale solo de un hecho de la lectura. Lo que la lectura no puede decidir (un tope de emisión, un timelock que
el admin puede saltear, un rol renunciado que la especificación dice que existe) se declara como no evaluado.
Informe y sello
El informe es privado por defecto. Si lo publicás, se genera el sello: una página pública con el informe, el commit, las direcciones y su red, la firma de Blockgence y un sello de tiempo de OpenTimestamps. Las direcciones pasan a vigilarse con Watchtower, y el sello cambia de estado:
Cualquiera puede verificar el sello sin confiar en la web de Blockgence: bajar el informe, recalcular su sha256,
comprobar la firma con la clave pública y el sello de tiempo con OpenTimestamps. Ver
Metodología y evidencia. Publicar todavía no está disponible.
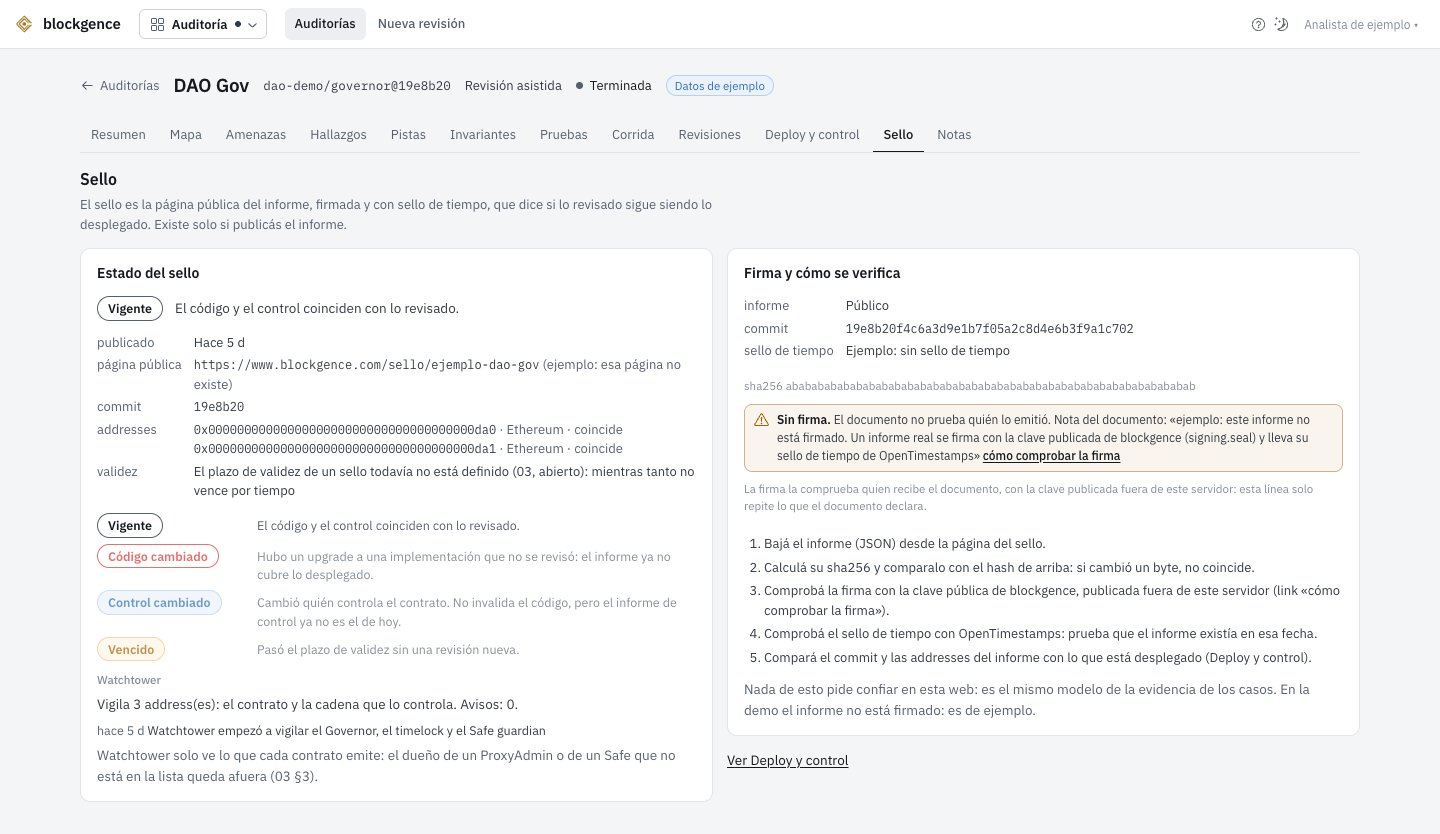
La sección Sello de una auditoría de ejemplo.
Por API
X-Audit-Id. Si no coincide con la ruta, la respuesta es
400 audit_id_mismatch. Una auditoría de otra organización da el mismo 404 que una que no existe. Las rutas de
Auditoría no cobran créditos. Detalle en la referencia de la API.
Qué no cubre
- Una revisión no es una garantía de seguridad. Cubre el commit y los archivos en alcance. Código, configuración, claves e integraciones fuera de ese alcance no se revisan.
- Las herramientas automáticas no detectan la mayoría de los errores de lógica de negocio.
- Los agentes de IA proponen. Un hallazgo cuenta solo con su prueba (G1 a G4). Las pistas pueden ser falsas, y la ausencia de hallazgos no prueba que no haya bugs.
- El informe dice qué modelo de IA se usó y qué cubrió cada agente.
- Watchtower solo ve lo que el contrato emite: el dueño de un ProxyAdmin o de un Safe que no se registró queda afuera.