

Tus wallets
Hot wallets, tesorería: una salida grande, una salida que la wallet no firmó, un approval nuevo, una delegación o una
contraparte de riesgo.
La wallet de un atacante
Cada movimiento que sale y adónde va: a un exchange (el momento de pedir el congelamiento), a un bridge, a un mixer, o
a una cuenta nueva que Guard puede seguir sola.
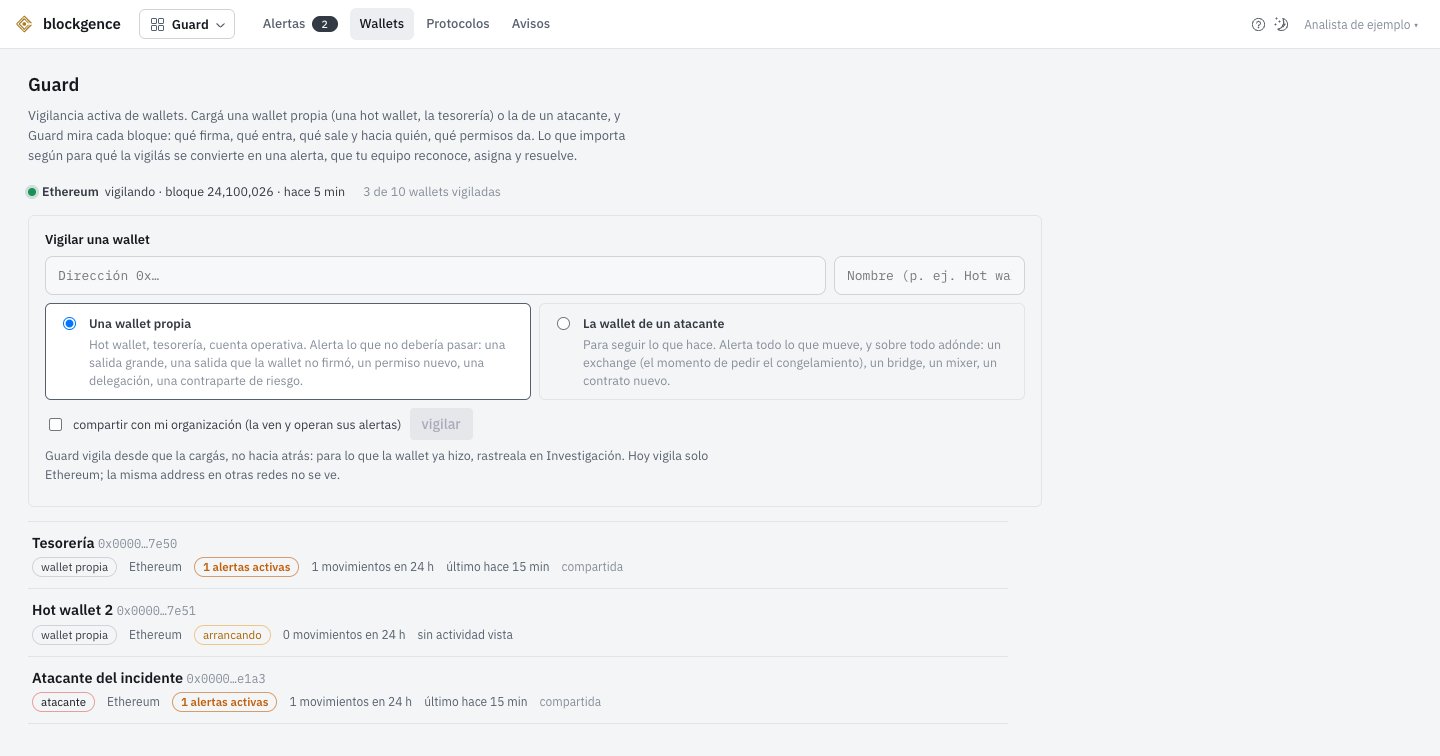
Wallets vigiladas, con datos sintéticos.
Vigilar una wallet
1
Cargá la dirección y la red
En Wallets, pegá la dirección y elegí la red. La pantalla dice arriba qué redes vigila Guard y si el monitor las
está leyendo.
2
Elegí el propósito
Propia o de un atacante. Cada propósito trae sus reglas por defecto, y después las podés ajustar.
3
Compartila, si querés
Una vigilancia compartida la ve toda tu organización, y cualquiera que la vea puede operar sus alertas.
Qué cuenta como actividad
La transacción que firma la wallet (aunque revierta), la moneda nativa con sus movimientos internos, tokens ERC-20, NFTs ERC-721 y ERC-1155, approvals (también Permit2), delegaciones EIP-7702 (aunque las presente otro) y los contratos que crea. Cada evento va valuado en USD, con la etiqueta de la contraparte. El ruido se guarda marcado y no alerta: tokens de spam, transferencias de monto 0 (la firma del envenenamiento de direcciones), remitentes falsificados y polvo.Reglas
Una transacción da una sola alerta por vigilancia, con la regla más grave y la lista de todas las que disparó.
Seguir los saltos
En la wallet de un atacante, Seguir los saltos hace que Guard vigile también las cuentas a las que manda fondos, desde US$1,000 acumulados por destino. Así el atacante no se escapa cambiando de dirección. La vigilancia derivada hereda las reglas, sigue sus propios saltos hasta 2 de profundidad (10 derivadas por árbol, ajustable) y cuenta contra el tope de tu plan.Solo sigue hacia una cuenta común sin etiqueta. No sigue hacia exchanges, bridges, routers, mixers, contratos ni
cuentas delegadas por EIP-7702, y cada corte queda a la vista con su motivo. Una cuenta que recibió fondos del atacante
no es necesariamente suya: la derivada se puede borrar.
Operar las alertas
Cada alerta dice qué pasó y adónde fue, con la transacción y el bloque. Se reconoce, se asigna, se resuelve con un motivo o se descarta, y cada cambio queda en su historia. Con abrir un caso en Investigación la alerta pasa a un caso, con el grafo de la transacción, sin cobrar créditos. Si una reorganización saca la transacción de la cadena, la alerta se retracta (no se borra) y vuelve si la transacción reaparece.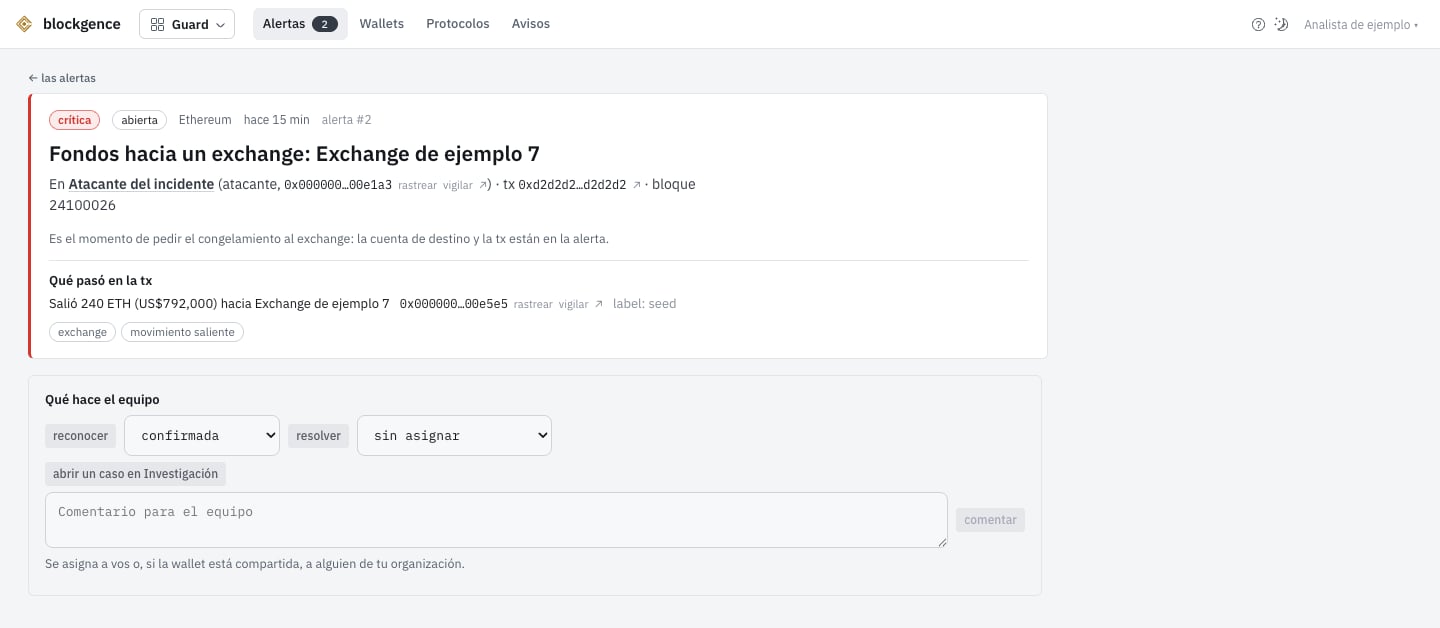
Una alerta, con datos sintéticos.
Avisos fuera de la app
- Webhook firmado
- Resumen por correo
Un POST JSON por alerta (nueva, retractada o que volvió), firmado con HMAC-SHA256 según Standard Webhooks, con un
secreto por destino que se puede rotar. El alcance puede ser una vigilancia, las tuyas o las compartidas de tu
organización. Los envíos se reintentan durante unas 15 horas. Desde Avisos podés mandar una prueba y ver las
entregas.
Watchtower: los contratos de un protocolo
Un protocolo registra sus contratos en Protocolos y Guard los vigila con reglas propias: un retiro grande neto por transacción en USD (por defecto US$1,000,000), cambio de owner, admin o rol de administración, upgrade del proxy, pausa y los traspasos de owner o admin en dos pasos (avisa la propuesta antes de que se acepte). También lee los eventos que el protocolo declare, y si se registra su timelock o su governor, avisa qué cambiaría una llamada programada antes de que se ejecute.Watchtower se habilita por servidor. Si no está prendido, la pestaña Protocolos lo dice.
Por API
Las mismas funciones están en/v1/guard/*, con una API key asignada a una persona (una key sin dueño recibe 403).
Guard no cobra créditos: el tope es la cantidad de vigilancias de tu plan.
Qué no cubre
- Vigila desde que se carga, no hacia atrás.
- Ethereum se lee bloque a bloque. En Base, Optimism, Arbitrum, BSC y Polygon, cuando están habilitadas, Guard lee los logs de las wallets vigiladas: la cobertura es menor, y lo que no se puede ubicar se declara por evento.
- La tasa de alertas falsas sobre wallets reales no está medida.
- Watchtower solo ve lo que el contrato emite. El dueño de un ProxyAdmin, el de un Safe o el upgrade de un beacon quedan afuera, salvo que también se registren esos contratos, y la respuesta lo declara.
- Guard no bloquea transacciones ni revoca permisos: avisa.